Neuer Tankrabatt im Visier der Cybersicherheit: Wenn Staatshilfen digitale Angriffsflächen öffnen
Der Bundestag und Bundesrat haben einen erneuten Tankrabatt beschlossen. Aus Sicht von CyberSicherheitJournal beleuchtet dieser Artikel die IT-Sicherheitsrisiken und digitalen Verwundbarkeiten bei der schnellen Auszahlung staatlicher Subventionen an Mineralölkonzerne und Tankstellenbetreiber.
Cybersicherheit · Live


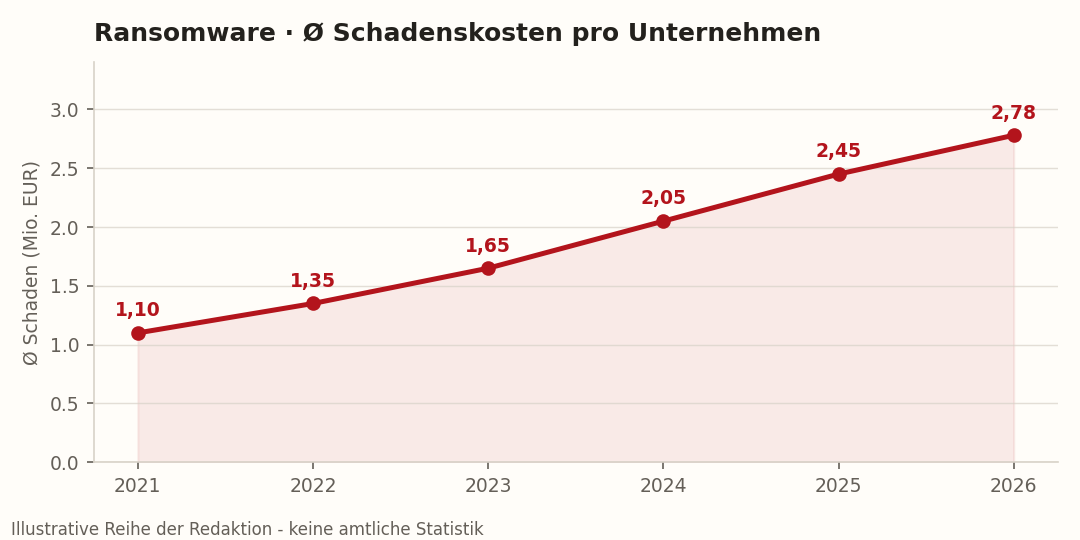
Illustrative Reihe der Redaktion · keine amtliche Statistik
Das Wichtigste - Die Entscheidung des Deutschen Bundestages und des Bundesrates, zwischen Oktober und Dezember einen erneuten "Tankrabatt" einzuführen, um die Verbraucher - Das Handelsblatt berichtete am 25. - Heche: Der Deutsche Bundestag hat am 25.
Die Entscheidung des Deutschen Bundestages und des Bundesrates, zwischen Oktober und Dezember einen erneuten "Tankrabatt" einzuführen, um die Verbraucher angesichts anhaltend hoher Kraftstoffpreise zu entlasten, schlägt hohe Wellen. Während in der politischen Debatte primär über die finanzielle Entlastung der Bürger und die Belastung des Bundeshaushalts diskutiert wird, blendet die Öffentlichkeit oft einen entscheidenden Aspekt aus: die massiven informationstechnischen Herausforderungen und Cybersicherheitsrisiken, die mit der rasanten Umsetzung solcher milliardenschweren Subventionsprogramme einhergehen.
Das Handelsblatt berichtete am 25. September 2026 ausführlich über den beschlossenen "Tankrabatt", der die Kraftstoffpreise an den Zapfsäulen durch eine temporäre Senkung der Energiesteuern drücken soll. Die gesetzliche Grundlage musste in Rekordzeit durch das Parlament gebracht werden, um eine nahtlose Anwendung ab Oktober zu gewährleisten. Diese politische Eile, so die Analyse von IT-Sicherheitsexperten, führt jedoch regelmäßig zu signifikanten Schwachstellen in den digitalen Verwaltungs- und Abrechnungssystemen.
Heche: Der Deutsche Bundestag hat am 25. September 2026 in einem beschleunigten Verfahren den erneuten "Tankrabatt" für den Zeitraum von Oktober bis Dezember beschlossen, und auch der Bundesrat stimmte dem Gesetz umgehend zu. Das Ziel der Maßnahme ist es, die hohen Spritpreise kurzfristig zu senken und die Kaufkraft der Bevölkerung zu stützen. Die technische Umsetzung erfordert jedoch, dass Tankstellenbetreiber, Mineralölkonzerne und die zuständigen Finanzbehörden innerhalb weniger Tage ihre Kassen- und Abrechnungssysteme anpassen, um die temporär veränderten Steuersätze fehlerfrei zu erfassen und staatliche Ausgleichszahlungen zu beantragen.
Kontext: Die historische Blaupause des ersten Tankrabatts aus dem Jahr 2022 hat gezeigt, dass die abrupte Senkung von Verbrauchssteuern eine enorme administrative Last darstellt. Damals gab es massive Kritik, weil die Steuersenkungen der Ölkonzerne nicht vollständig an die Endverbraucher weitergegeben wurden und es zu Unregelmäßigkeiten bei der Preisauszeichnung kam. Im Jahr 2026 stehen jedoch völlig andere Dimensionen im Vordergrund: die digitale Infrastruktur ist seither ungleich vernetzter, aber auch deutlich anfälliger für Cyberattacken geworden. Wenn der Bund innerhalb kürzester Zeit Schnittstellen öffnet, über die Unternehmen ihre Subventionsansprüche geltend machen, entsteht ein lukratives Ziel für organisierte Kriminalität und staatlich gesteuerte Hackergruppen.
Implikationen: Aus Sicht der Cybersicherheit hat dieser politische Beschluss drastische Konsequenzen für verschiedene Akteure. Kurzfristig stehen IT-Abteilungen von Energieunternehmen und Behörden unter enormem Druck, die notwendigen Software-Updates für die automatisierte Steuerberechnung einzuspielen. Dieser Zeitdruck erhöht statistisch die Wahrscheinlichkeit von Programmierfehlern, unzureichend getesteten Schnittstellen und offenen Hintertüren für Ransomware-Angriffe. Cyberkriminelle könnten versuchen, sich in die Antragsportale einzuhacken, um Subventionsgelder umzuleiten oder die Kassensysteme ganzer Tankstellenketten zu lahmzulegen.
Für den Mittelstand und kleinere Tankstellenbetreiber bedeutet die Situation eine erhebliche Belastung. Viele unabhängige Pächter verfügen über keine eigenen Cybersecurity-Abteilungen. Wenn sie gezwungen sind, ihre Kassensysteme überstürzt anzupassen, drohen Sicherheitslücken, die das gesamte Netzwerk für Datendiebstahl öffnen. Investoren in kritische Infrastrukturen müssen zudem einkalkulieren, dass Sicherheitsvorfälle im Zusammenhang mit der Subventionsabwicklung zu Reputationsschäden und behördlichen Sanktionen nach den strengen Vorgaben der europäischen NIS-2-Richtlinie führen können.
Langfristig zeigt dieser Fall einmal mehr, dass staatliche Kriseninterventionen im Eilverfahren die digitale Resilienz des Landes auf eine harte Probe stellen. Jede Ausnahmeregelung, die bürokratische Hürden abbaut, um Geld schneller fließen zu lassen, baut gleichzeitig Schutzwälle ab, die normalerweise vor Betrug und Cyberangriffen schützen. Regierungen müssen künftig sicherstellen, dass Soforthilfen nicht durch mangelnde IT-Sicherheitsstandards auf der Rückseite das kosten, was sie auf der Vorderseite an Entlastung bringen.
Zusätzlich zu den unmittelbaren technischen Risiken bei der Implementierung von Kassensystemen offenbart der Beschluss tiefgreifende strukturelle Schwächen in der digitalen Verwaltungskette der Bundesrepublik. Wenn der Bundestag und der Bundesrat binnen kürzester Zeit gesetzliche Rahmenbedingungen schaffen, die eine sofortige finanzielle Abwicklung über digitale Plattformen erfordern, geraten die IT-Verantwortlichen in den Ministerien und nachgelagerten Bundesbehörden an ihre Kapazitätsgrenzen. Aus der Perspektive der Informationssicherheit bedeutet dies, dass standardisierte Prozesse zur Qualitätssicherung und Penetrationstests oft verkürzt oder gänzlich umgangen werden müssen. Genau diese Lücken machen sich automatisierte Botnets und Ransomware-Gruppen zunutze, um in staatliche Netzwerke einzudringen. Die Governance von Krisenmaßnahmen erfordert daher dringend einen Paradigmenwechsel, bei dem Cybersecurity-Audits nicht als lästige Verzögerung, sondern als unverzichtbarer Bestandteil jeder Gesetzgebung im digitalen Zeitalter verstanden werden müssen. Insbesondere die Schnittstellen zwischen den zentralen Datenbanken der Finanzämter und den lokalen Kassensystemen der Tankstellenbetreiber bilden ein komplexes Ökosystem, das anfällig für Sabotageakte ist. Sollten Angreifer diese Kanäle kompromittieren, droht nicht nur ein finanzieller Schaden durch unrechtmäßige Subventionsauszahlungen, sondern im schlimmsten Fall ein kompletter Ausfall der Kraftstoffversorgung in ganzen Regionen, da moderne Tankstellen vollkommen von funktionierenden digitalen Zahlungs- und Steuerungsprozessen abhängig sind.
Zusätzlich verschärft sich die Situation durch die Vernetzung der Logistikketten im Energiesektor. Wenn Angreifer in die Systeme der Kraftstoffverteilung eindringen, drohen nicht nur finanzielle Schäden durch manipulierte Subventionsanträge, sondern im schlimmsten Fall auch regionale Versorgungsengpässe. Die Bundesbehörden müssen daher umgehend zusätzliche Überwachungseinrichtungen aktivieren, um verdächtige Netzwerkaktivitäten in den relevanten Sektoren lückenlos zu protokollieren und Cyberangriffe auf die kritische Infrastruktur noch vor der finalen Auszahlung der Gelder abzuwehren.
Quellen
- tagesschau — Bundestag beschließt erneuten Tankrabatt - auch Bundesrat stimmt zu (2026-09-25)
Erstellt mit Unterstützung künstlicher Intelligenz unter redaktioneller Aufsicht. Quellen automatisiert geprüft. Wie wir arbeiten
Bors#neuer#tankrabatt#visier#cybersicherheit#staatshilfen#digitale